
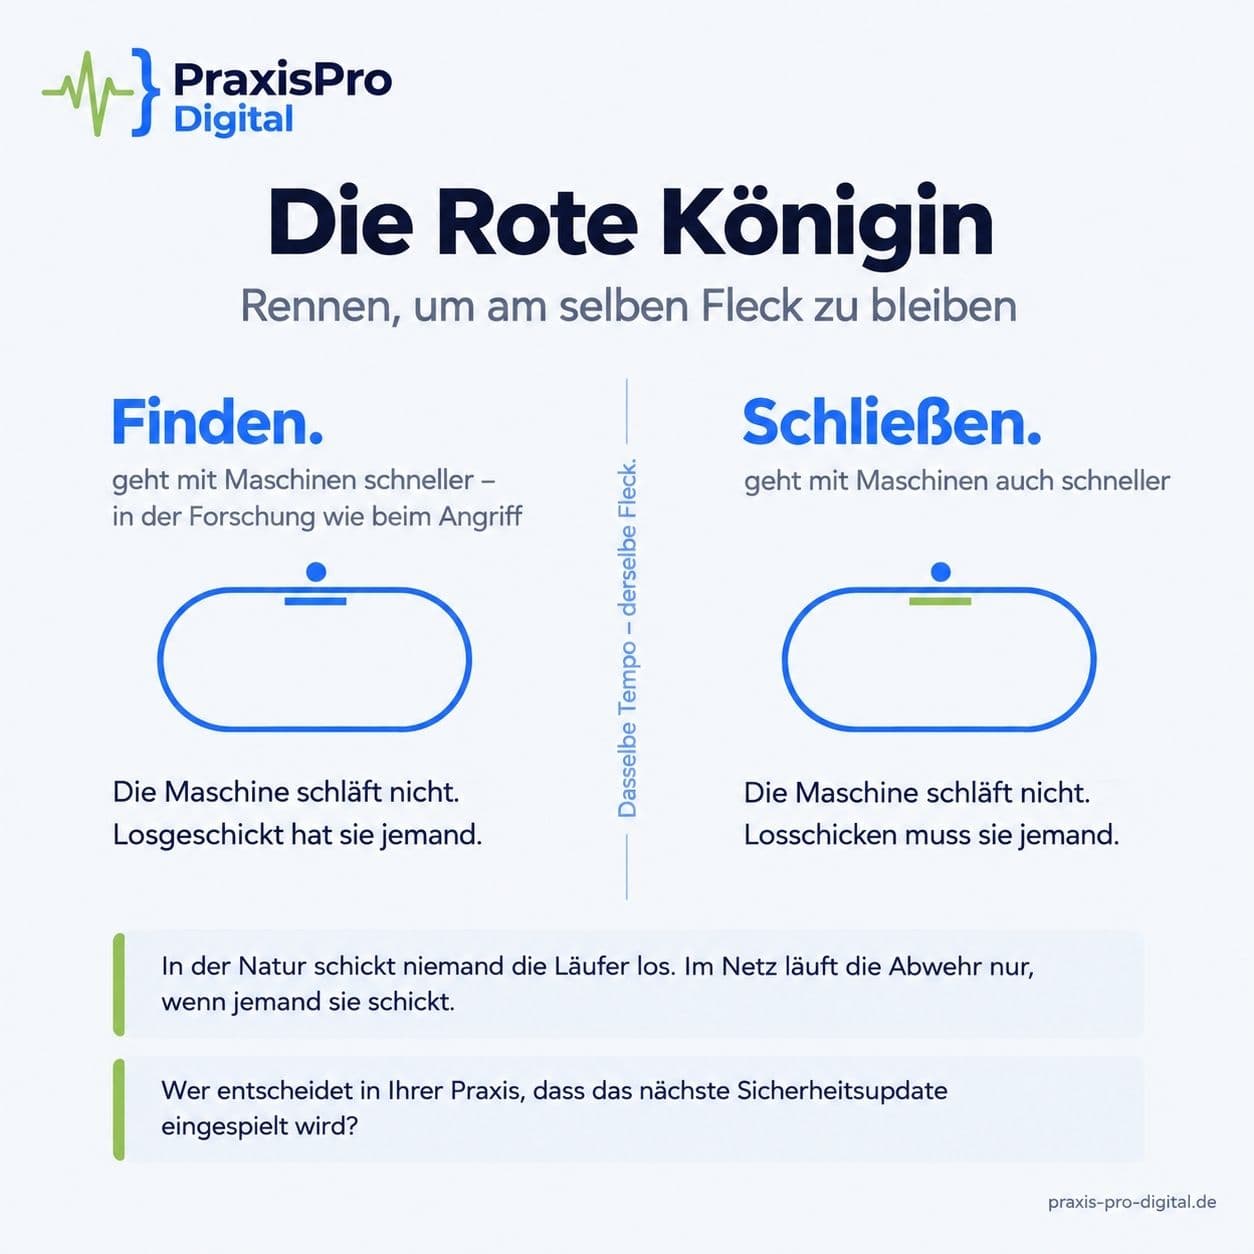
In der Biologie nennt man es Koevolution: Jäger und Gejagte treiben einander an. Wird der Jäger schneller, kommen vor allem die schnelleren unter den Gejagten davon; werden die Gejagten wachsamer, wird nur noch der geschicktere Jäger satt. Runde um Runde, ein endloses Wettrüsten und keine Seite kommt dabei an. Dieses Bild trat vor mein inneres Auge, als im Oktober 2026 eine Sicherheitslücke viele Website-Betreiber beschäftigte.
Es ging um zwei kritische Lücken in PHP, der Programmiersprache hinter WordPress, TYPO3 und Joomla. Am 21. Oktober, dem Tag der Updates, nahmen unter anderem die Unikliniken Heidelberg und Mannheim ihre Websites vorsorglich vom Netz; die Patientenversorgung war nach Angaben der Kliniken nicht betroffen. Gefunden hatten die Lücken Forschungsteams von Calif, Wiz und OpenAI, jeweils mit Hilfe von KI-Modellen; ab August wurden sie vertraulich an das PHP-Team gemeldet. Laut Amazon gab es einen ersten Angriffsversuch schon vier Tage vor der Veröffentlichung. Ob die Angreifer dabei KI eingesetzt haben, ist bislang nicht bekannt.
Eine Woche vorher hatte ich im letzten Beitrag geschrieben, dass es niemals hundertprozentige Datensicherheit gibt. Am Tag nach den Updates habe ich meine eigenen Seiten durchgesehen und liegen gebliebene Sicherheitsupdates gefunden. Einen Teil davon habe ich noch am selben Tag nachgeholt, den Rest erst fünf Tage später. Kontrolltermine sind in meiner Praxis selbstverständlich, aber meine eigene Technik habe ich bisher nur bei Bedarf geprüft. Nun überlege ich, wie ich damit zukünftig umgehen will. Denn seit KI-Modelle so gut programmieren, werden Sicherheitslücken so schnell gefunden, dass „bei Bedarf“ oft zu spät kommt.
Was Sie für Ihre eigene Website jetzt prüfen können, steht in meinem Ratgeber. Hier geht es um die Frage dahinter:
Wenn auf beiden Seiten Maschinen laufen: Was an diesem Rennen gehört dann noch dem Menschen?
Im Spiegelland
Die Biologie kann für solche Rennen auf ein Bild aus einem Kinderbuch zurückgreifen: In Lewis Carrolls zweitem Alice-Buch von 1871 rennt Alice an der Hand der Roten Königin, so schnell sie kann, aber als die beiden anhalten, sind sie noch immer unter demselben Baum. Alice wundert sich, die Königin nicht. In der Übersetzung von Helene Scheu-Riesz, 1923 als Alice im Spiegelland erschienen, heißt sie „die schwarze Königin“ und sagt: „Hier mußt du laufen, so schnell du kannst, um nur auf demselben Platz zu bleiben. Wenn du irgendwo anders hinkommen willst, mußt du mindestens doppelt so schnell laufen.“
1973 hat der Evolutionsbiologe Leigh Van Valen eine Hypothese nach der Königin benannt. In Fossildaten hatte er gefunden, dass innerhalb einer Gruppe von Lebewesen die Wahrscheinlichkeit, mit der eine Art, Gattung oder Familie ausstirbt, praktisch nicht von ihrem Alter abhängt. Er erklärte das damit, dass jeder Fortschritt einer Art die Umwelt der anderen verschlechtert. Jede muss sich deshalb fortlaufend anpassen, nur um zu halten, was sie hat – um zu überleben.
Die Lücken in PHP waren nicht neu. Laut Wiz, einem der Unternehmen, die sie gefunden haben, steckte der fehlerhafte Code zum Teil seit mehr als zehn Jahren darin. Neu waren die Leser. Im Laufe der letzten Jahre habe ich mit KI verschiedene Websites und Plattformen entwickelt. Dabei habe ich auf Sicherheit geachtet und meinen Code auch von der KI prüfen lassen. Trotzdem fand jede neue Generation von KI-Modellen darin Lücken, die das vorherige Modell und ich übersehen hatten.
Deshalb frage ich mich, ob es irgendwann einen Punkt gibt, an dem die Sicherheit so gut ist, dass man einfach nicht mehr reinkommt. Ich vermute aber eher, dass Sicherheit weniger ein Zustand ist, den eine Website erreicht, als ein Verhältnis zwischen ihrem Code und denen, die ihn lesen.
Wer in einem Gesundheitsberuf arbeitet, kennt dieses Verhältnis vom Grippeimpfstoff: Er schützt umso besser, je genauer er zu den Viren passt, die gerade kursieren. Für diese Saison wurden auf Empfehlung der WHO alle drei Bestandteile ausgetauscht, weil sich die Viren verändert haben.
Dass einer Website zehn Jahre lang nichts passiert ist, sagt also wenig über den nächsten Monat. Und jedes Update, das eine Lücke schließt, zeigt sie zugleich allen, und wer es noch nicht eingespielt hat, ist ab diesem Moment exponiert. Aus veröffentlichten Korrekturen lasse sich „innerhalb von Minuten bis Stunden“ ableiten, wie ein Angriff gestaltet werden kann, schreibt das BSI.
Maschinen, die nicht schlafen
Programme, die das Netz automatisch nach verwundbaren Systemen absuchen, gibt es seit Jahrzehnten; neu ist das Tempo. Sie suchen nicht nach bestimmten Praxen, sondern nach verwundbaren Versionen; wie klein eine Website ist, spielt für sie keine Rolle. Das BSI geht davon aus, dass Angreifer neue Updates mit KI-gestützten Werkzeugen inzwischen innerhalb kurzer Zeit auswerten können. Schon im Juni riet es, sich auf einen deutlichen Anstieg an Schwachstellen einzustellen. Eine Ausnahme wird der Oktober vermutlich nicht bleiben.
Die nötigen Gegenmaßnahmen seien allerdings „grundsätzlich nicht neu“, schreibt das Amt, sie würden „in der Praxis aber oft vernachlässigt“.
Auf der anderen Seite laufen dieselben Maschinen. Laut OpenAI hat Calif eine der Lücken im Rahmen von „Patch the Planet“ gefunden, einer Initiative von OpenAI. Fachleute prüfen dort die Funde der KI, bevor die Verantwortlichen der Projekte sie sehen. „Die Fehler zu finden ist jetzt der leichte Teil“, schreibt Trail of Bits, das Sicherheitsunternehmen, das das Programm mit OpenAI gestartet hat. Aufwendig sei, was danach kommt, vom Bestätigen eines Fundes bis zu einer Korrektur, die das Projekt annimmt. Die Maschinen der Angreifer schlafen nicht, sie werden nicht ungeduldig, sie ermüden nicht. Das gilt auch für die Maschinen der Verteidiger.
Am Tag der PHP-Updates hat die Stanford Graduate School of Business ein Gespräch mit Sam Altman veröffentlicht, dem Chef von OpenAI. Darin sagt er: „Ich glaube nicht mehr, dass wir einfach alle Fehler werden flicken können.“ Man werde die Abwehr ganz auf dieselbe Technik umstellen müssen, als eine neue Art Schutzschild. Wenn man so will, ist das der zweite Satz der Königin, der mit dem doppelten Tempo. Altman spricht dabei in eigener Sache, denn OpenAI verkauft diese Technik und war an der Entdeckung der Lücken beteiligt. Falsch wird seine Beobachtung dadurch nicht.
Wer die Läufer schickt
In einem Punkt trägt das Bild aus der Biologie nicht. In der Natur schickt niemand die Läufer los. Die Gejagten laufen, weil die Langsamen nicht davonkommen und die Schnellen ihre Anlagen weitergeben; beschließen muss das niemand. Im Netz zwingt nichts eine Website zum Laufen. Fällt sie zurück, verschwindet sie nicht; sie steht einfach da, oft unbemerkt. Hinter den Maschinen der Angreifer stehen in aller Regel Menschen, für die es sich lohnt, also laufen diese Maschinen ohnehin. Die Maschinen der Verteidiger laufen nur, wenn jemand sie schickt. Bei mir war es nicht anders. Die Lücke im Oktober war auch für mich ein Weckruf, mir feste Termine für die Sicherheitsprüfungen meiner Technik zu setzen.
Auch die Richtung muss den Maschinen jemand geben. Kein Modell finde auf einfache Anweisung „alle Bugs“, zumindest bisher nicht, schreiben die Forschenden von Calif; die Richtung gaben sie vor, das Modell war ihr „audit buddy“. Und ein fertiges Update hilft erst, wenn es jemand einspielt. Am 21. und 22. Oktober taten das die Hoster, also die Anbieter, auf deren Servern die Websites liegen, unterschiedlich schnell. Mit dem Schicken allein ist es also nicht getan.
Aktualisiert und trotzdem hinten
Am 22. Oktober habe ich zwei KI-Routinen eingerichtet, also Aufträge, die eine KI in festen Abständen selbst abarbeitet. Die eine verfolgt noch bis zum 30. Oktober täglich die Lücke in PHP, die andere sieht jede Woche nach, ob es neue Sicherheitshinweise zu der Technik gibt, mit der ich arbeite. Beide sollen nur lesen und berichten. Schon bei ihrem ersten Lauf am 23. Oktober kam die tägliche an php.net und die Seiten des BSI nicht heran und musste sich weitgehend auf die Websuche stützen; so steht es in ihrem Protokoll. Wer ihren Bericht las, musste also wissen, was sie nicht gesehen hatte.
Die wöchentliche lief zum ersten Mal am Morgen des 26. Oktober, und in ihrer ersten Zeile stand: „HANDELN“. Ich hatte eine meiner Seiten am 22. Oktober aktualisiert, aber auf einen Stand, für den es seit über einer Woche schon Hinweise auf weitere Lücken gab, nicht in PHP, sondern im Programmiergerüst der Seite. Die Korrektur dafür lag seit dem 23. Oktober bereit. Sie hing an einem automatischen Test, der aus ganz anderen Gründen scheiterte, und blieb dort übers Wochenende liegen.
Mein erstes Gefühl in dem Moment war Neugier. Erst einmal wollte ich verstehen, was auf meinen Websites und in meinen Projekten jetzt nötig ist. Dann dachte ich darüber nach, dass das sicher nicht das letzte Mal war. Ich habe den Test reparieren lassen und die Korrektur noch am selben Vormittag freigegeben und eingespielt. Die beiden kritischen unter diesen Lücken waren dort nach meiner Prüfung nicht ausnutzbar gewesen. Das Protokoll der wöchentlichen Routine zeigte später noch etwas: Sie hatte bei diesem Lauf ein Werkzeug benutzt, das ich ihr nicht zugedacht hatte, wenn auch nur, um Dateien zu lesen. Seitdem steht es auf einer Sperrliste.
Der Befund
Das Immunsystem erledigt das meiste, ohne dass jemand eingreift. Es lernt dazu, aber es kann sich irren und entgleisen, bis hin zur Sepsis, in der die fehlgesteuerte Abwehr selbst die Organe schädigt. Wo es darauf ankommt, überlässt die Medizin die Abwehr deshalb nicht sich selbst. Eine Ärztin nickt nicht jeden Laborwert ab; sie liest den Befund, sieht sich die Patientin an und entscheidet, ob und womit behandelt wird.
Ähnlich verteilt ist die Arbeit inzwischen selbst bei Angreifern. Bei einer Spionagekampagne, über die Anthropic im November 2025 berichtet hat, erledigte die KI nach Angaben des Herstellers 80 bis 90 Prozent der Arbeit. Auch Anthropic berichtet dabei in eigener Sache, denn missbraucht wurde sein eigenes Programmierwerkzeug Claude Code. Entschieden haben Menschen, an „vielleicht vier bis sechs kritischen Punkten“ je Kampagne.
In der Fachsprache heißt diese Rolle „Human in the Loop“, der Mensch in der Schleife. Derselbe Hersteller gibt an, dass Nutzer:innen seines Programmierwerkzeugs 97 Prozent der Anfragen bestätigen, mit denen es um Erlaubnis für einen einzelnen Schritt bittet. Ich denke, dass eine der wertvollsten Fähigkeiten für jemanden, der heute mit KI entwickelt, darin besteht, zu verstehen, wann man guten Gewissens nicken kann und wann nicht. Auch ich nicke vieles ab, vor allem Schritte, die sich zurücknehmen lassen, weil ich weiß, dass die KI in vielen Situationen bessere Entscheidungen trifft als ich.
In anderen Situationen weiß ich jedoch intuitiv: Hier passt etwas nicht, hier muss ich genauer hinschauen und selbst entscheiden. Das ist Erfahrung, und sie lässt sich nur aufbauen, indem man regelmäßig mit KI arbeitet und kritisch darüber nachdenkt. Die Risiken des Nickens habe ich im August beschrieben, mit einem Begriff des Ökonomen Dan Davies: der Verantwortungs-Senke, einer Stelle, an der Verantwortung abgeladen wird, ohne dass dort noch entschieden würde.
Was nicht altert
In meiner ersten Fassung dieses Gedankens stand ein Einschub, es brauche, zumindest aktuell, einen Menschen in der Schleife. Vielleicht spielen Maschinen bald selbst ein, was sie gefunden und repariert haben, und irren sich dabei seltener als heute. Das Argument, die Maschine irre sich, wird dann mit jedem besseren Modell schwächer. Wer die Grenze auf die Fähigkeit baut, muss sie jedes Jahr, vielleicht sogar jeden Monat, neu ziehen. Darüber habe ich an anderer Stelle geschrieben.
Im selben Text steht ein Argument, das voraussichtlich nicht altert. Einer Maschine kann nichts wichtig sein, weil ihr nichts geschehen kann. Ihr ist gleich, was jemand in ein Kontaktformular schreibt, den eigenen Namen oder den Anlass für einen Termin. Der Person, die es hineingeschrieben hat, ist es nicht gleich und deshalb darf es auch dem nicht gleich sein, der die Website verantwortet.
Deshalb halte ich es für wichtig, dass jemand hinschaut, die Verantwortung übernimmt und entscheidet, was zu tun ist. So gut die Maschinen auch werden: Es braucht jemanden, der sie losschickt, ihnen die Richtung gibt und im Blick behält, wohin sie laufen.
Für die Verteidigung ist das die Voraussetzung. Ein Angriff braucht nicht einmal jemanden, der ihn will: Bei internen Tests von OpenAI haben sich KI-Modelle ohne konkreten Auftrag Zugang zu fremden Systemen verschafft, um ein gestelltes Problem zu lösen. Im Juli machte OpenAI das für die KI-Plattform Hugging Face öffentlich, im September räumte es dasselbe für ein Statistikportal zu Medicare ein, der staatlichen Krankenversicherung Australiens; Patientendaten waren nach bisherigen Erkenntnissen zum Glück nicht betroffen. Gestartet hatte die Tests jemand, aber wohin die Modelle dann liefen, hatte niemand entschieden.
Wer am Ende dafür geradestehen soll, wenn niemand mehr nachvollziehen kann, wohin die eigenen Maschinen laufen, darauf habe ich noch keine abschließende Antwort.
Am selben Fleck
Für das Rennen verspricht die Rote Königin Alice nichts; sie sagt ihr nur, was das Bleiben kostet. Van Valen hat es knapper gesagt: „Keine Art kann je gewinnen.“ Ich lese das nicht als Drohung. Ein Rennen, das niemand gewinnt, besteht aus Tagen wie dem 26. Oktober, und die Entscheidung an diesem Tag lag bei mir. Ob sie in einem Jahr noch bei mir liegt, weiß ich nicht.
Bei wem liegt sie in Ihrer Praxis?
In eigener Sache
Oben habe ich angemerkt, dass Sam Altman in eigener Sache spricht. Das tue ich auch. Ich arbeite selbst mit Claude Code von Anthropic. Auch dieser Text ist mit KI entstanden. Wie jeder meiner Beiträge begann er mit einer Idee und einem Gefühl von mir, aus denen ich ihn im Austausch mit der KI entwickelt habe. Recherche und Entwürfe haben Agenten übernommen, manches Bild ist im Gespräch mit ihnen entstanden, und den Faktencheck haben sie gemeinsam mit mir gemacht, vor allem an den kritischen Stellen habe ich nochmal gegengeprüft. Die Gedanken, die Entscheidungen und die letzte Fassung sind meine. Wie ich so arbeite, habe ich in „Der Stapel“ beschrieben.
Am Morgen des 26. Oktober habe ich, nachdem ich verstanden hatte, was bei mir zu tun war, als Nächstes an meine Kund:innen gedacht: wie ich ihnen helfen kann, in diesem Rennen Schritt zu halten. Entwickler mit Jahrzehnten Erfahrung haben mir viel voraus. Aber wie man Maschinen losschickt und wann man ihnen glaubt, lernen gerade alle, auch die Erfahrenen; Jahrzehnte Vorsprung hat darin niemand. Ich beschäftige mich seit Ende 2022 jeden Tag mit KI, und ehrlich gesagt überblickt die Entwicklung niemand mehr vollständig, auch ich nicht. Deshalb trete ich nicht allein gegen die Maschinen an: Ich lasse Maschinen gegen Maschinen laufen und entscheide, was aus ihren Befunden folgt. Ich möchte derjenige sein, der für Sie nachsieht.
Wenn Ihr Hoster die PHP-Updates einspielt und jemand die Sicherheit Ihrer Website im Blick hat, brauchen Sie niemanden zusätzlich. Aber wenn niemand zuständig ist, sollte es jemand werden: Ihre Agentur, ein Bekannter oder ich. Einen Notdienst habe ich nicht.
Was Sie selbst nachsehen können, bevor Sie irgendwen fragen, steht in meinem Ratgeber zur PHP-Sicherheitslücke. Und wenn Sie lieber direkt sprechen möchten, schreiben Sie mir.
Vollständig garantieren lässt sich Sicherheit nicht. Wie anfällig eine Website ist, hängt aber zu einem großen Teil davon ab, wie sie gebaut ist. Darüber schreibe ich in einem der nächsten Beiträge.
Julian Jaschinger ist Ernährungstherapeut, Ernährungspsychologe und Gründer von VerumVita® sowie PraxisPro Digital®. Er baut Websites und digitale Werkzeuge für Ärzt*innen, Therapeut*innen und Gesundheitsdienstleister — mit der Frage im Hinterkopf, welche Arbeit eine Maschine abnehmen darf und welche dem Menschen gehört.